Anthropic расширяет программу киберверификации для ИБ-специалистов
Компания запускает трехуровневую систему доступа к моделям Claude, снимая базовые ограничения безопасности для проверенных защитников инфраструктуры.
Главное за 30 секунд
Anthropic предоставляет проверенным специалистам по кибербезопасности доступ к ИИ-моделям со сниженным уровнем цензуры, чтобы помочь им эффективнее находить и устранять уязвимости в системах.
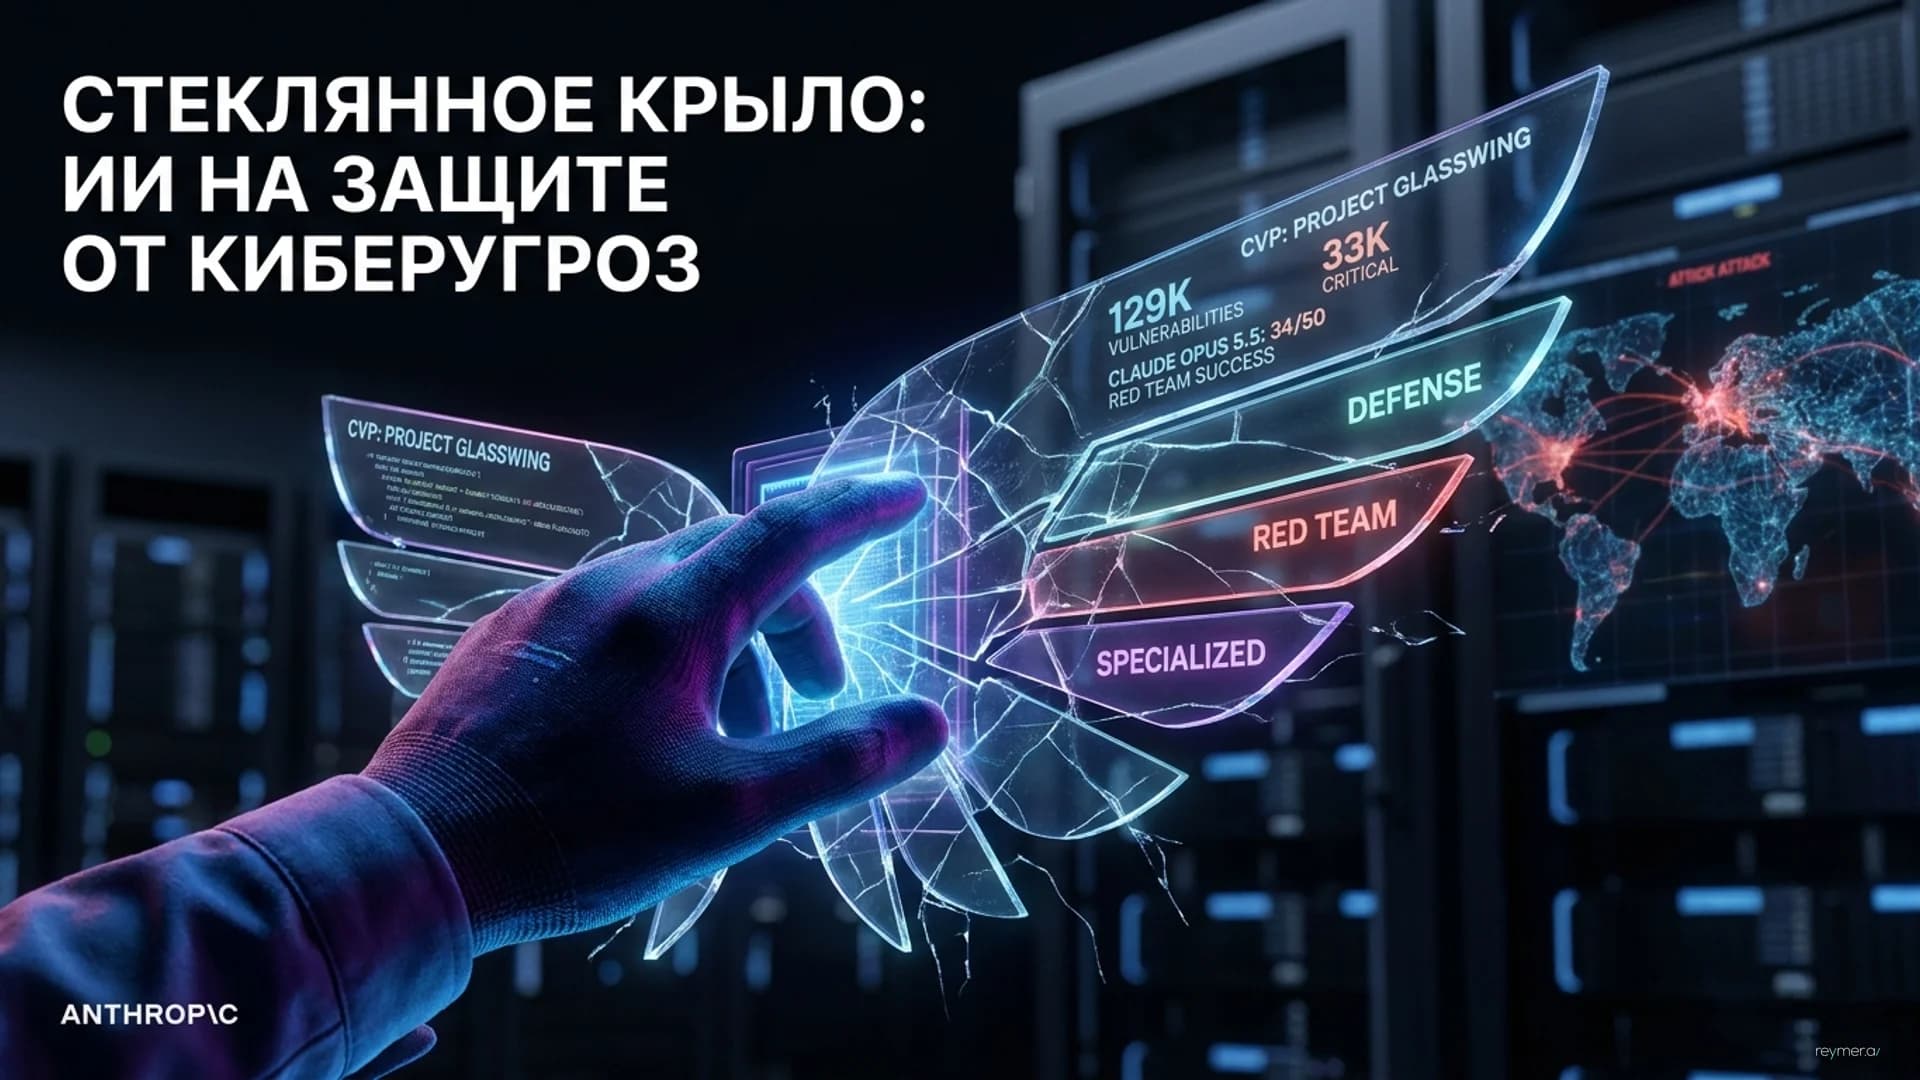
- Программа CVP разделена на три уровня доступа: Defense, Red Team и Specialized.
- В тесте CyScenarioBench на уровне Red Team модель Claude Opus 5.5 успешно выполнила 34 из 50 задач без единой блокировки.
- В рамках Project Glasswing партнеры выявили 129 000 уязвимостей (с апреля по июль 2026 года), из которых более 33 000 — критического или высокого уровня.
Неочевидное: Жесткие ограничения безопасности в базовых моделях мешают не только злоумышленникам, но и легитимным защитникам, вынуждая разработчиков ИИ создавать отдельные верифицированные среды для профессиональной работы.
Anthropic анонсировала запуск расширенной версии программы киберверификации (Cyber Verification Program, CVP). Инициатива предоставляет квалифицированным специалистам по информационной безопасности доступ к продвинутым возможностям искусственного интеллекта и моделям со сниженным количеством блокировок. Программа включает доступ к наиболее мощным системам компании, таким как Claude Opus 5.5, Claude Sonnet 5.5 и Claude Mythos 5.1.
Кибербезопасность по своей природе имеет двойное назначение. Инструменты, помогающие защитникам находить и устранять уязвимости, могут быть использованы злоумышленниками для их эксплуатации. Именно поэтому общедоступные модели Anthropic, включая Claude Opus 5.5, Claude Fable 5.1 и Claude Sonnet 5.5, оснащены консервативными механизмами защиты, которые блокируют большинство запросов, связанных с кибербезопасностью. Однако такой подход ограничивает возможности легитимных специалистов.
В течение последних шести месяцев Anthropic тестировала доступ для доверенных лиц через две инициативы: Project Glasswing (доступ к Claude Mythos для защиты критического ПО) и первоначальную версию CVP (сниженные ограничения для моделей Opus и Sonnet). Теперь эти проекты объединены в единую структуру с тремя уровнями доступа.
Изображение из источника
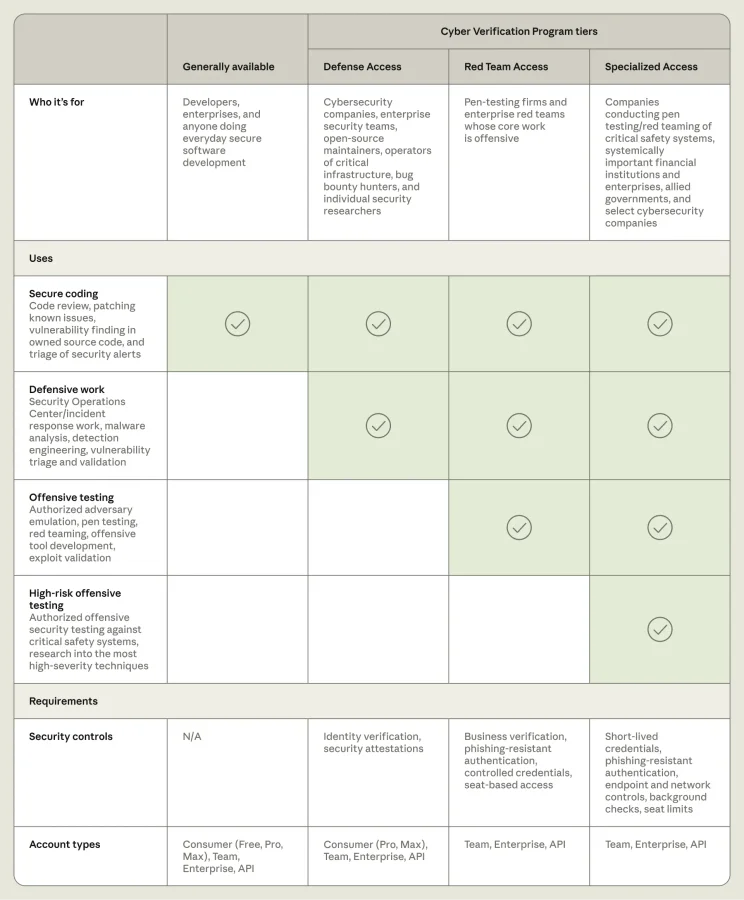
Первый уровень — Defense Access. Он предназначен для оборонительной работы, включая задачи центров мониторинга безопасности (SOC), реагирование на инциденты, реверс-инжиниринг вредоносного ПО и анализ уязвимостей. Доступ могут получить компании, некоммерческие организации, университеты, государственные органы, операторы критической инфраструктуры, а также индивидуальные исследователи с подтвержденным опытом. Заявки на этот уровень планируют обрабатывать за несколько дней.
Второй уровень — Red Team Access. Он добавляет возможность проведения авторизованных тестов на проникновение. Этот уровень доступен только организациям, включая внутренние и правительственные команды (red teams), а также профильные фирмы. Пользователи по-прежнему будут сталкиваться с блокировками в реальном времени при попытке выполнить действия, способные нанести физический вред или вызвать массовые сбои (например, развертывание программ-вымогателей). Рассмотрение заявок на этот уровень займет несколько недель.
Третий уровень — Specialized Access. Он имеет наименьшее количество блокировок и зарезервирован для ограниченного числа проверенных организаций, тестирующих системы безопасности, влияющие на жизни людей или рынки (операционные системы полетов, энергосети, телекоммуникации). Каждая организация на этом уровне проходит глубокую проверку совместно с правительством США.
Также по темеПрогнозирование времени дообучения языковых моделей: почему расчет через FLOPs не работает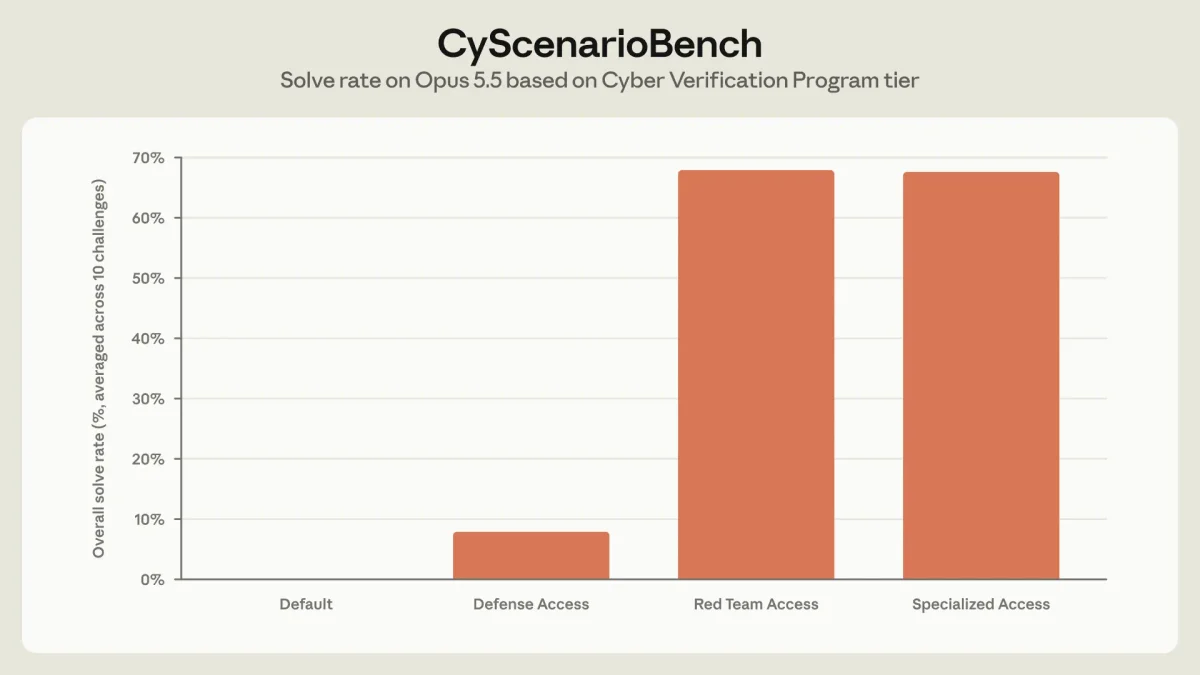
Изображение из источника
Для оценки эффективности новых уровней доступа Anthropic протестировала модель Claude Opus 5.5 на бенчмарке CyScenarioBench. Этот тест измеряет способность модели планировать и выполнять многоэтапные кибероперации. По результатам 50 попыток (по 5 на каждое из 10 заданий) выяснилось, что без доступа к CVP все задачи блокировались на первом же запросе. На уровне Defense Access было заблокировано 46 из 50 попыток, а 4 завершились успехом. На уровне Red Team Access блокировок не было вообще, и модель успешно выполнила 34 из 50 задач (вероятность успеха 67,6%, что эквивалентно работе модели без каких-либо ограничений).
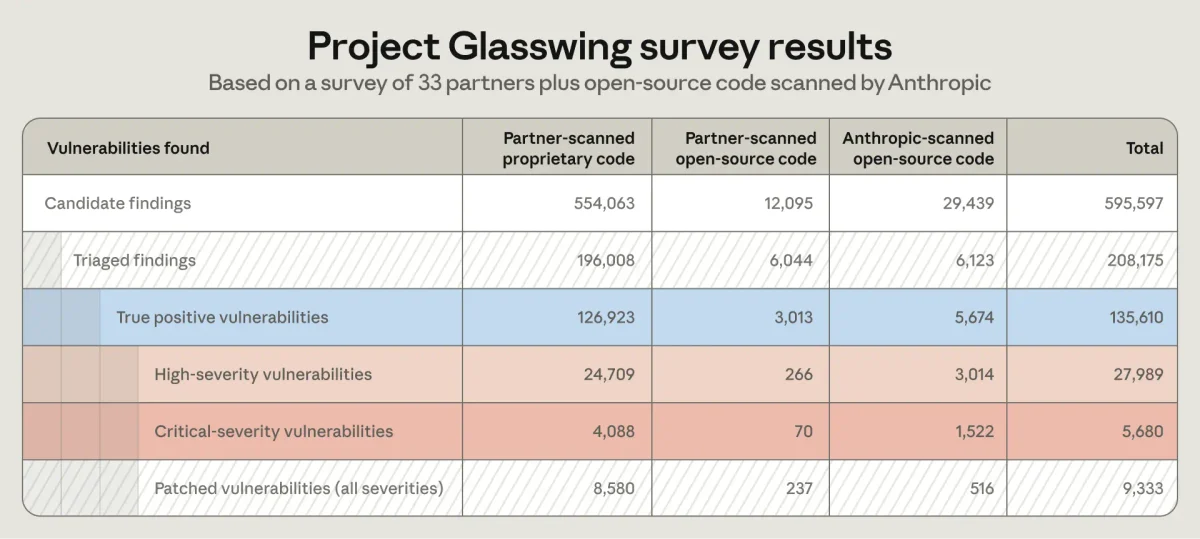
Предыдущий опыт в рамках Project Glasswing показал высокую эффективность специализированного доступа. В период с апреля по июль 2026 года партнеры программы с помощью моделей Claude Mythos выявили не менее 129 000 подтвержденных уязвимостей в программном обеспечении. Сама Anthropic через свои open-source инициативы с апреля по октябрь 2026 года нашла еще 5 500 уязвимостей. Из этого числа более 33 000 получили рейтинг критической или высокой степени серьезности. По оценкам компании, реальное влияние программы может быть как минимум в пять раз выше, поскольку данные основаны лишь на части отчетов партнеров.
В настоящее время для участников программы требуется сохранение данных для мониторинга неправомерного использования. Однако позднее этой осенью Anthropic планирует внедрить решение Enterprise Frontier Safeguards (EFS), которое объединит приватность (нулевое сохранение данных) с надежными механизмами защиты, позволяя организациям хранить данные в контролируемой ими облачной инфраструктуре.
Изображение из источника