Архитектура песочницы Codex: как OpenAI ограничивает выполнение команд локально
Разбор подхода OpenAI к безопасности агентов: почему для изоляции процессов Codex используются встроенные механизмы операционных систем вместо контейнеров.
Главное за 30 секунд
OpenAI использует встроенные механизмы изоляции операционных систем вместо контейнеров, чтобы агент Codex мог безопасно работать с нативными инструментами разработки пользователя.
- Песочница Codex работает на macOS, Linux и Windows через единый API.
- Базовый профиль отключает сетевой доступ и защищает системные папки (например, .git).
- Ограничения песочницы автоматически наследуются всеми дочерними процессами.
- Агент может запрашивать расширение прав через инструмент exec_command.
Неочевидное: Отказ от Docker в пользу механизмов ОС парадоксально оставляет среду менее изолированной от локальных SDK, но это осознанный шаг: без доступа к системным ресурсам агент не смог бы выполнять специфичные задачи, такие как сборка iOS-приложений.
Суть
Компания OpenAI раскрыла технические детали устройства песочницы (sandbox) для своего агента Codex. Главная задача этого механизма — обеспечить безопасное выполнение команд на компьютерах пользователей под управлением macOS, Linux и Windows, предоставляя контроль над доступом к файловой системе и сети.
Контекст
Разработка ИИ-агентов требует подхода многоуровневой защиты (defense in depth). Хотя инвестиции в обучение и согласование (alignment) моделей остаются фундаментальными, выполнение команд на локальном устройстве пользователя несет потенциальные риски. Чтобы минимизировать их, разработчики внедрили дополнительные механизмы защиты на уровне системы управления агентом (harness), ограничивающие среду выполнения.
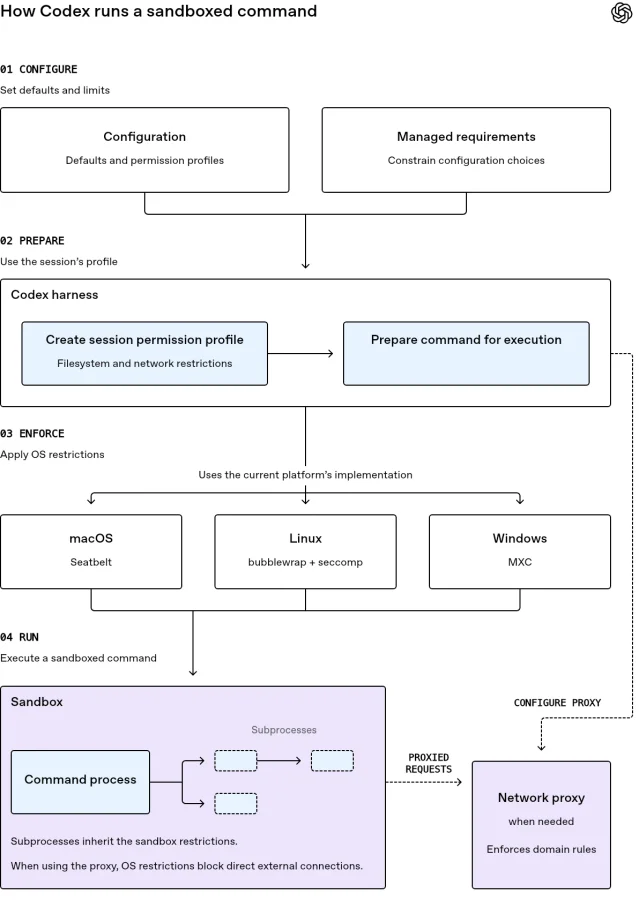
Flow diagram: configuration and managed requirements define a session permission profile; the Codex harness launches commands under platform-specific sandbox restrictions on macOS, Linux, or Windows. Child processes inherit those restrictions, and an optional network proxy enforces domain rules.
Детали
Философия Codex заключается в установке консервативных ограничений по умолчанию, которые при этом позволяют выполнять осмысленную работу. Например, встроенный профиль разрешений для рабочей среды (workspace) с репозиторием Git:
- Разрешает запись внутри рабочей директории, но оставляет папки вроде
.gitи.codexдоступными только для чтения. Это предотвращает изменение конфигураций или хуков Git. - Разрешает широкое чтение файловой системы, опираясь на существующие права пользователя в ОС. Это необходимо, так как компиляторам и инструментам сборки требуются SDK и библиотеки за пределами репозитория.
- Отключает сетевой доступ. Это блокирует прямую загрузку данных на внешние сервисы и предотвращает утечку информации, хотя и ограничивает легитимные операции вроде скачивания зависимостей.
Для изоляции процессов OpenAI отказалась от популярных решений вроде виртуальных машин или контейнеров (например, Docker). Вместо этого Codex использует встроенные механизмы песочниц самих операционных систем. Разработчики объясняют это тем, что контейнеризация усложняет доступ к нативным инструментам хоста. Например, при разработке iOS-приложения на Mac внутри Docker агент не смог бы запустить цепочку сборки из нативных исполняемых файлов или открыть симулятор iPhone.
Технически запуск изолированного процесса осуществляется через единый API функцией spawn_command_under_sandbox. Ограничения, заданные профилем разрешений, наследуются всеми дочерними процессами, даже если они продолжают работать после завершения родительского.
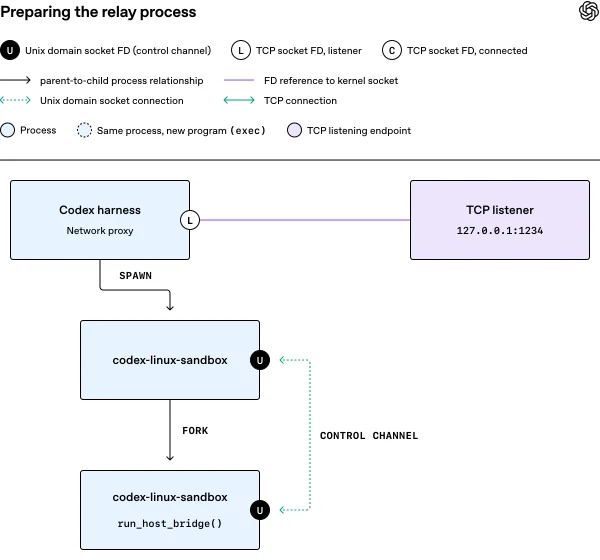
Diagram of the Codex harness spawning codex-linux-sandbox, which forks a relay process connected through a Unix socket control channel.
Анализ
Инструмент выполнения команд в оболочке (exec_command) позволяет модели запрашивать изменение прав для конкретной задачи. Модель может запросить стандартные права, расширенный доступ внутри песочницы или выполнение команды вне ее (с повышением привилегий). Решение о предоставлении прав принимает система управления на основе пользовательских настроек (например, через прямой запрос к пользователю или систему автопроверки).
Отказ от полной виртуализации в пользу механизмов ОС показывает стремление интегрировать агентов непосредственно в существующие рабочие процессы. Это компромисс между безопасностью и функциональностью: разработчики признают, что вредоносные действия все еще возможны (например, внедрение вредоносного кода в локальный пакет вроде node_modules/prettier), поэтому песочница работает в связке с механизмами согласования намерений модели.
Перспектива
Подход с использованием платформозависимой изоляции и профилей разрешений может стать стандартом для локальных ИИ-агентов. Возможность разработчиков переиспользовать инфраструктуру песочницы Codex в собственных инструментах указывает на формирование новой экосистемы безопасного выполнения ИИ-команд.
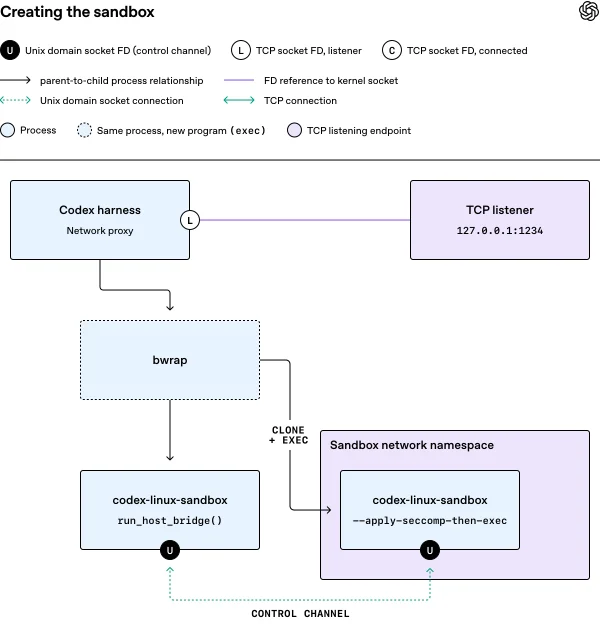
Diagram showing bwrap creating a sandbox network namespace and launching codex-linux-sandbox inside it, with a Unix socket control channel to the relay process outside the sandbox.
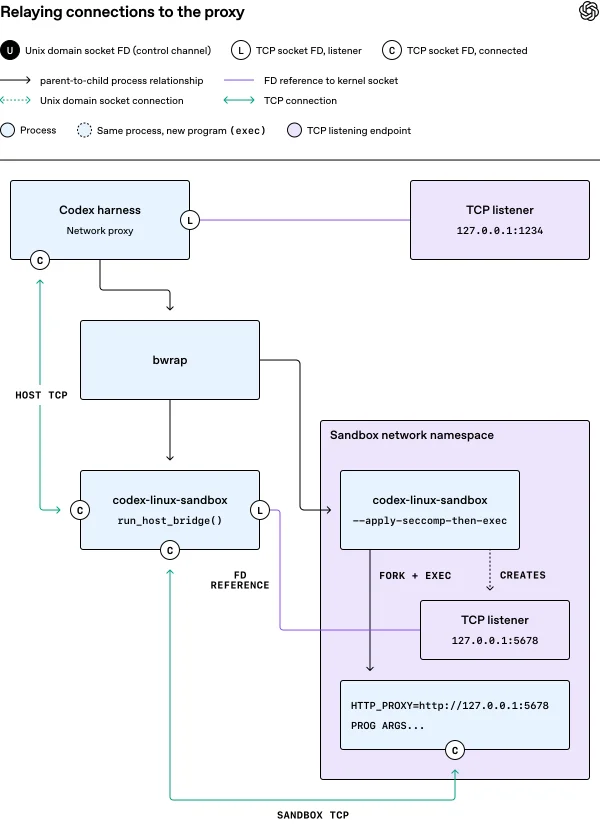
Diagram showing a sandboxed program connecting to a loopback TCP listener, with an external codex-linux-sandbox relay forwarding traffic to the Codex network proxy.
Scaling Git at OpenAI — art card
Rapidly scaling online storage to serve over 1 billion ChatGPT users (Part II) — card
Rethinking the ad stack around a new user journey — Art card