Project Glasswing от Anthropic: ИИ нашел тысячи уязвимостей и создал новый вызов для индустрии
ИИ-модель Claude Mythos Preview обнаружила более 10 тысяч критических уязвимостей, сместив узкое место кибербезопасности с поиска ошибок на их исправление.
Компания Anthropic опубликовала первые результаты инициативы Project Glasswing, направленной на повышение безопасности критически важного программного обеспечения. Главный вывод первых недель работы заключается в том, что искусственный интеллект радикально изменил баланс сил в кибербезопасности. Теперь скорость защиты ограничивается не тем, как быстро можно найти уязвимость, а тем, как быстро люди способны ее проверить и исправить.
Традиционно прогресс в области программной безопасности сдерживался сложностью обнаружения новых ошибок. Поиск багов (bug hunting) требовал высокой квалификации и огромного количества времени. Project Glasswing был запущен в прошлом месяце совместно с 50 партнерами, чтобы сыграть на опережение: защитить критическую инфраструктуру до того, как мощные ИИ-модели окажутся в руках злоумышленников.
Изображение из источника
Для сканирования кода использовалась новая модель Claude Mythos Preview. Результаты превзошли ожидания: всего за месяц партнеры выявили в совокупности более десяти тысяч уязвимостей высокой и критической степени серьезности. Скорость обнаружения ошибок у многих участников выросла более чем в десять раз.
Компания Cloudflare, например, нашла 2000 ошибок в своих системах, из которых 400 были признаны критическими. При этом уровень ложных срабатываний (false positive) оказался ниже, чем при ручном тестировании людьми. Mozilla с помощью новой модели исправила в десять раз больше уязвимостей в Firefox 150, чем в предыдущей версии при использовании Claude Opus 4.6.
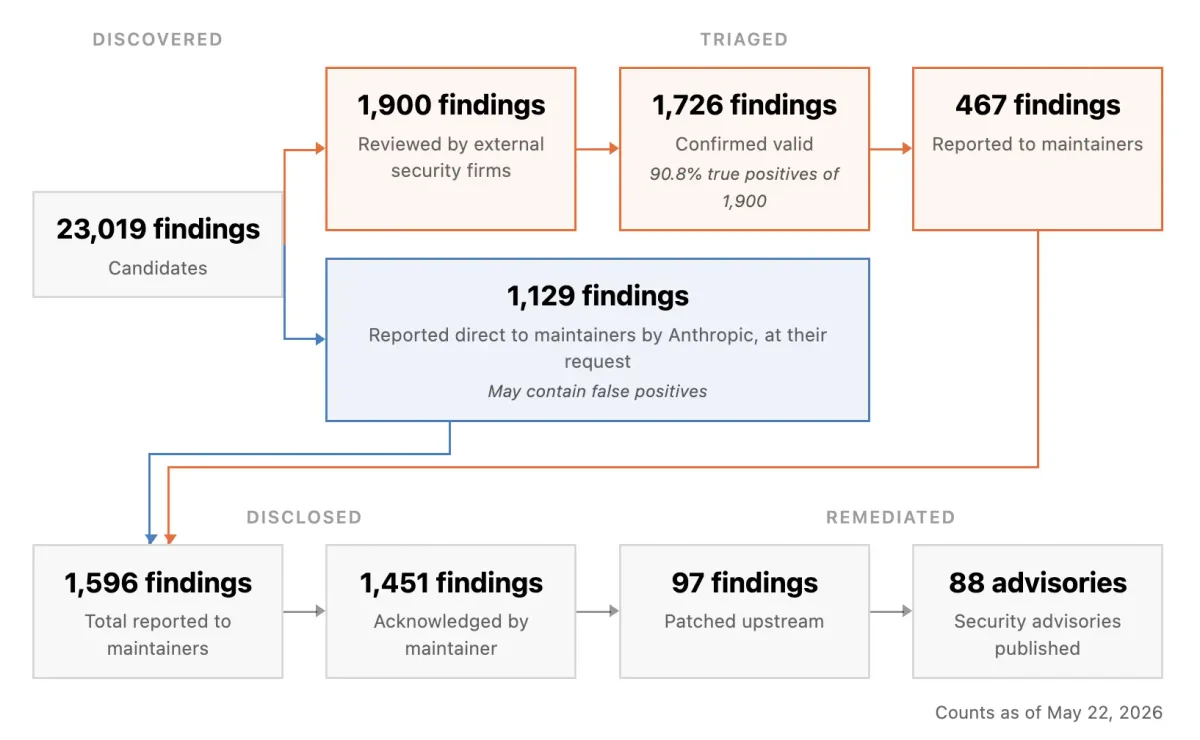
Помимо закрытых корпоративных систем, Anthropic просканировала более 1000 проектов с открытым исходным кодом (open-source), на которых базируется значительная часть современного интернета. Модель обнаружила 6202 потенциально критические уязвимости. Из тех, что уже прошли ручную проверку независимыми экспертами, 90,6% оказались реальными угрозами.
Project Glasswing: An initial update
Этот прорыв выявил неожиданную проблему: экосистема кибербезопасности оказалась не готова к такому потоку данных. Разработчики программного обеспечения столкнулись с серьезной нехваткой ресурсов. Процесс сортировки (triage), написания отчетов и создания патчей по-прежнему требует участия человека.
Некоторые разработчики открытого ПО даже попросили Anthropic замедлить темпы раскрытия информации, поскольку они физически не успевают разрабатывать исправления. В среднем на закрытие одной критической уязвимости, найденной Mythos Preview, уходит около двух недель.
В ближайшем будущем модели с возможностями уровня Mythos Preview станут общедоступными. Это означает, что индустрии программного обеспечения предстоит масштабная адаптация. Разработчикам и специалистам по безопасности придется создавать новые, автоматизированные конвейеры для обработки уязвимостей, иначе накопленный технический долг приведет к коллапсу систем защиты. Поиск багов больше не является проблемой — теперь индустрии нужно научиться так же быстро их исправлять.
TL;DR
Главное
ИИ-модели научились находить уязвимости в коде настолько быстро, что главным препятствием в кибербезопасности стала нехватка людей для выпуска патчей.
Ключевые факты
- /Партнеры нашли более 10 000 критических уязвимостей за месяц.
- /Просканировано более 1000 проектов с открытым исходным кодом (open-source).
- /Точность подтверждения найденных угроз (true positive) составляет 90,6%.
Инсайт
Разработчики просят Anthropic замедлить поиск уязвимостей, так как они не справляются с потоком отчетов и не успевают писать исправления.