Интеграция GPT-6.1 Sol в CodeRabbit: новый подход к безопасности сложных кодовых баз
CodeRabbit использует модель GPT-6.1 Sol для выявления уязвимостей и анализа рисков в сложных кодовых базах, помогая разработчикам проверять код и автоматизировать исправления.
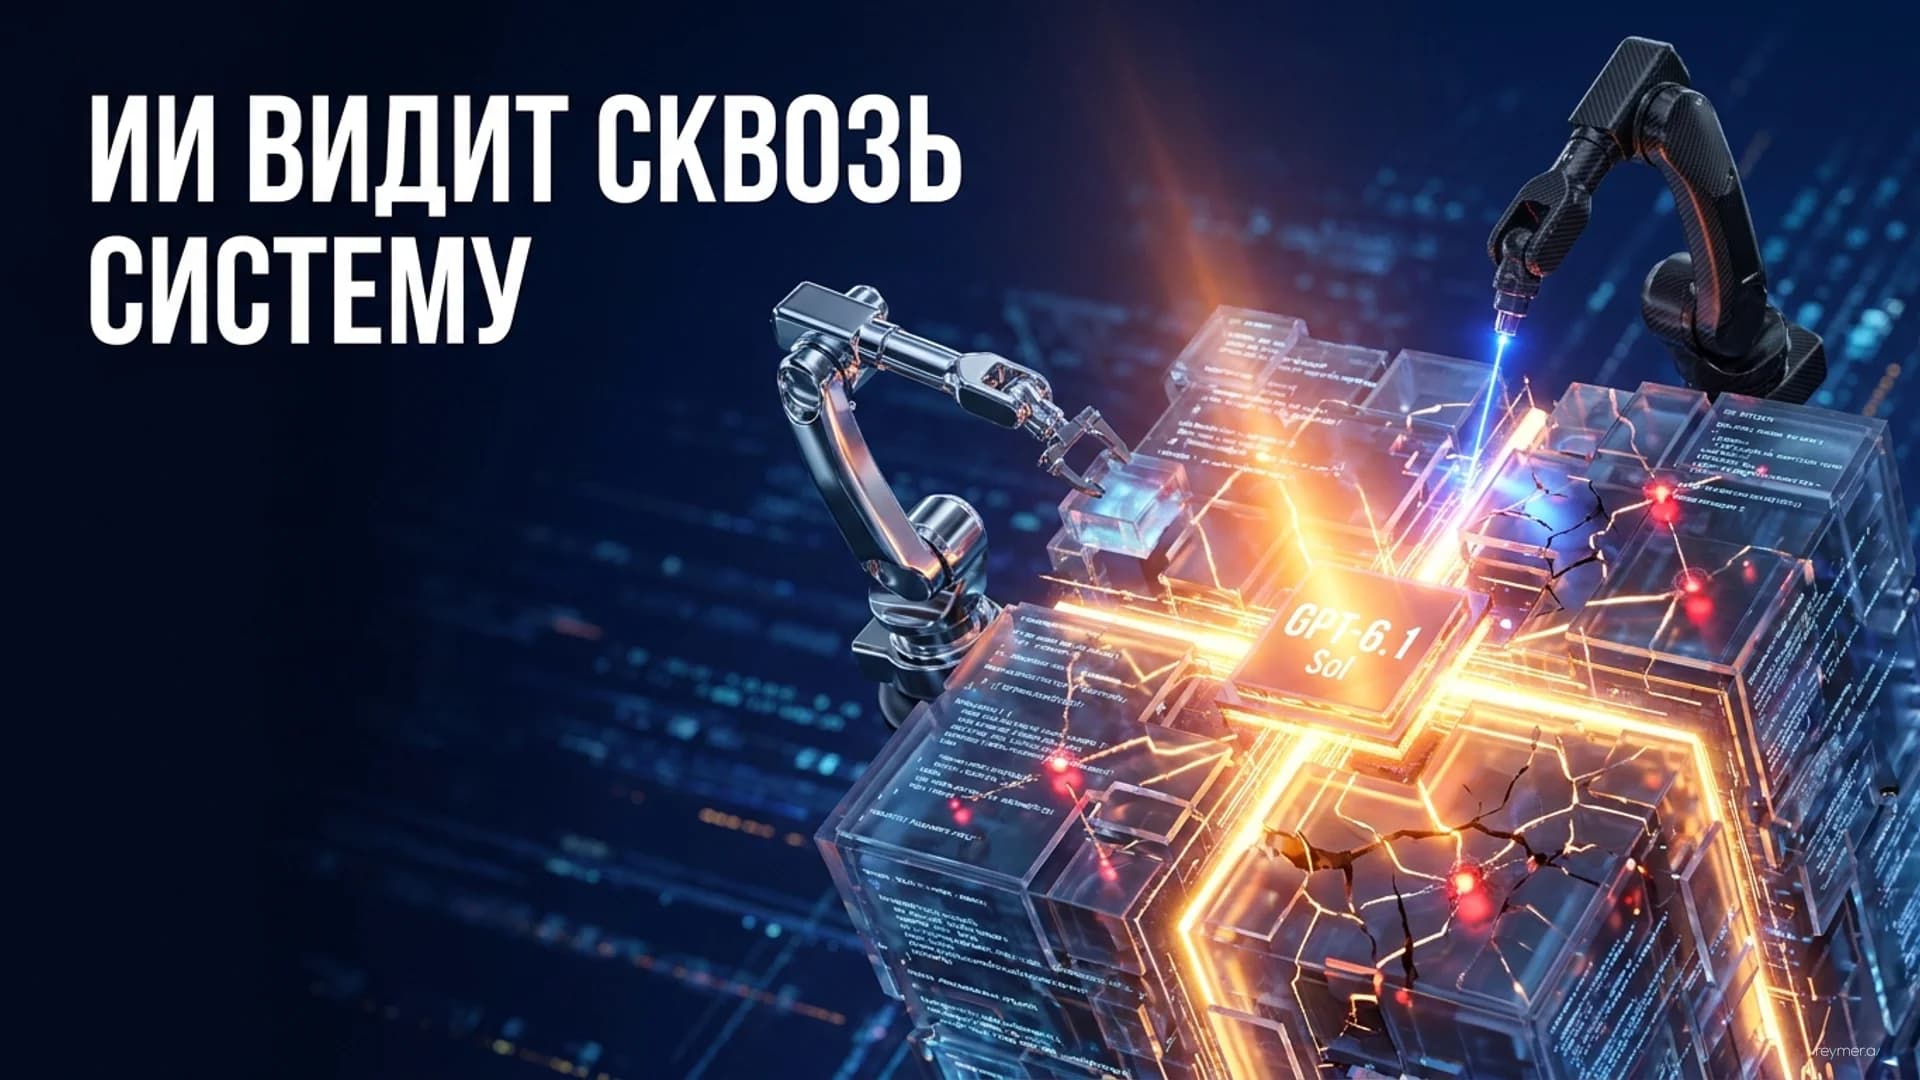
В октябре 2026 года стало известно, что платформа CodeRabbit начала использовать модель GPT-6.1 Sol в качестве основного инструмента для своего агента безопасности. Это решение направлено на глубокий анализ изменений в коде и выявление уязвимостей в масштабах сложных программных систем, при этом окончательный контроль над процессом остается за разработчиками.
По мере того как искусственный интеллект ускоряет процесс разработки программного обеспечения, команды инженеров и специалистов по безопасности сталкиваются с необходимостью более эффективно проверять изменения в коде. Традиционные сканеры полезны, но они часто не видят картину целиком. Одно изменение в запросе на слияние (pull request) может повлиять на общие библиотеки, зависимости и механизмы защиты в совершенно других частях приложения.
Patch the Planet: scaling a global response to critical vulnerabilities — Cover
Модель GPT-6.1 Sol помогает CodeRabbit связывать поведение различных файлов и компонентов для выявления потенциальных проблем с безопасностью. В процессе проверки запросов на слияние агент анализирует изменения в реальном времени. Функция Deep Scan позволяет проводить более широкое исследование по репозиториям, включая зависимости и взаимодействие компонентов. Версия CodeRabbit Secure расширяет этот анализ на связанные репозитории, такие как общие библиотеки аутентификации, чтобы помочь командам понять, как уязвимость может повлиять на всю систему в целом.
Согласно отчету, GPT-6.1 Sol уже используется для выявления проблем с безопасностью в тысячах репозиториев и организаций. Эти данные интегрируются в те же рабочие процессы с запросами на слияние, которые разработчики уже используют для проверки своего кода. CodeRabbit Secure также связывает расследование с устранением уязвимостей. Для выбранных пользователем проблем система может попытаться проверить эксплойт в изолированной песочнице (sandbox), не затрагивая производственные системы. Для поддерживаемых проблем она способна создать черновик запроса на слияние с предложенным исправлением для проверки и утверждения человеком.
Democratic governance of frontier AI, part II: Empowering cyber defenders — Cover
Использование передовых моделей рассуждения для безопасности программного обеспечения показывает качественный сдвиг в инструментах разработки. Система пытается понять логику работы приложения и риски, выходящие за рамки одного конкретного изменения. Важно отметить разделение ролей: проверка кода в CodeRabbit независима от агента, который этот код написал, и работает как дополнение к уже существующим классическим сканерам.
Развитие подобных инструментов указывает на то, что кибербезопасность постепенно опирается на способность искусственного интеллекта понимать широкий системный контекст, проверять гипотезы в безопасной среде и предлагать готовые решения. Тем не менее, ответственность за внедрение изменений в рабочую среду по-прежнему лежит на человеке-рецензенте. Инструменты вроде CodeRabbit не заменяют инженеров, а автоматизируют рутинный поиск и верификацию, оставляя за людьми принятие архитектурных решений.
TL;DR
Главное
Использование модели GPT-6.1 Sol позволяет платформе CodeRabbit анализировать безопасность кода с учетом контекста всей системы, выявляя скрытые связи между компонентами.
Ключевые факты
- /Модель GPT-6.1 Sol используется для выявления проблем в тысячах репозиториев и организаций.
- /Функция Deep Scan анализирует зависимости и взаимодействия компонентов в рамках всего репозитория.
- /CodeRabbit Secure может проверять эксплойты в изолированной песочнице без риска для производственных систем.
- /Агент способен самостоятельно создавать черновики исправлений для выявленных уязвимостей.
Инсайт
Разделение труда между агентами становится стандартом: ИИ, проверяющий безопасность кода в CodeRabbit, независим от агента, который этот код написал, что снижает риск слепых зон при автоматизированной разработке.