Автоматизация поиска уязвимостей в ядре Linux: опыт и результаты OpenAI
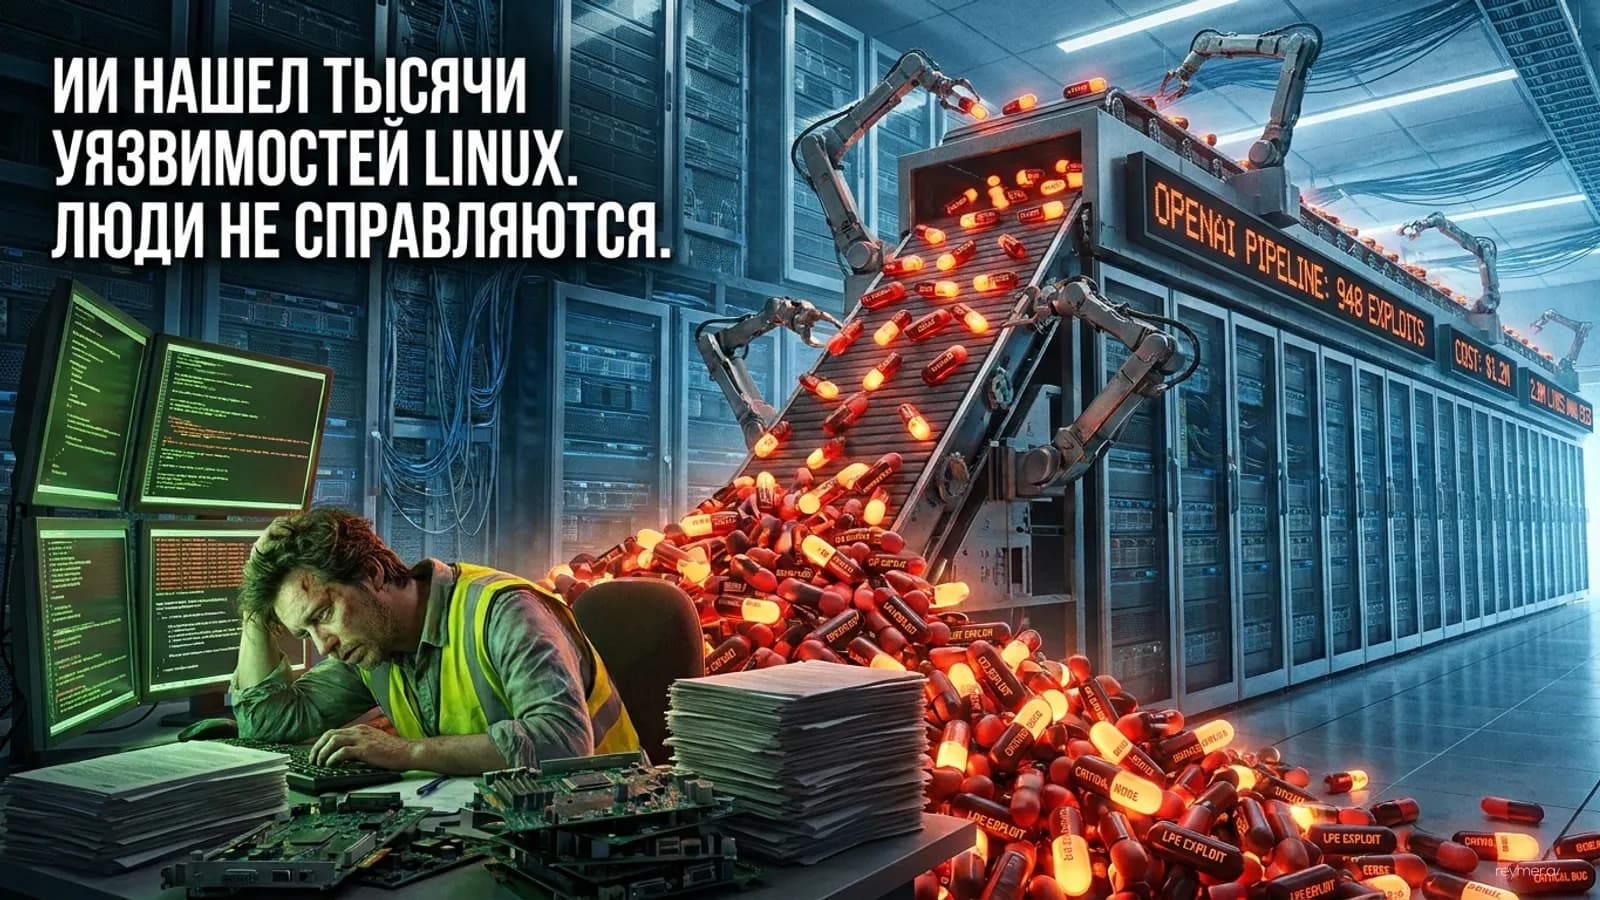
OpenAI разработала автономный конвейер, который обнаружил, подтвердил и сгенерировал патчи для 948 уязвимостей локального повышения привилегий в ядре Linux.
Главное за 30 секунд
Искусственный интеллект способен систематически находить, эксплуатировать и предлагать исправления для сотен критических уязвимостей в сложных проектах вроде ядра Linux, делая процесс экономически более эффективным, чем традиционные программы вознаграждений.
- Конвейер OpenAI выявил 948 рабочих эксплойтов локального повышения привилегий (LPE) в Linux.
- Общая стоимость запуска составила 1,2 млн долларов США (около 1279 долларов за эксплойт).
- На этапе разведки агенты отфильтровали кодовую базу, оставив для анализа 2,8 млн строк кода (около 7% от общего объема ядра).
- Модели применили как минимум 10 новых методов эксплуатации уязвимостей.
Неочевидное: Главной операционной проблемой безопасности становится не поиск новых уязвимостей, а способность людей-разработчиков вовремя анализировать, приоритизировать и внедрять исправления для тысяч кандидатов, генерируемых машиной за один прогон.
Суть
Компания OpenAI отчиталась о разработке автономного конвейера для поиска, эксплуатации и исправления уязвимостей. В ходе одного запуска с использованием будущей кибермодели система подтвердила и создала патчи для 948 уязвимостей локального повышения привилегий (LPE) в ядре Linux. Этот результат показывает, что исследования в области безопасности, которые раньше требовали длительного изучения каждой отдельной проблемы, постепенно превращаются в систематический автоматизированный процесс.
Контекст
Ядро Linux является основой для Android-устройств, облачной инфраструктуры и суперкомпьютеров. Его кодовая база насчитывает более 40 миллионов строк кода, что создает широкую поверхность для атак через системные вызовы, сети, файловые системы и драйверы устройств.
Ранее, в июне, в рамках инициативы Patch the Planet модель GPT-5.5 Cyber выявила уязвимости в ядре Linux и разработала 24 эксплойта для их подтверждения. В июле запуск модели GPT-5.6 Sol также показал определенные результаты. Однако к середине октября 2026 года OpenAI расширила эту работу до полноценного конвейера на базе новой, готовящейся к выпуску кибермодели. Несмотря на три месяца работы по усилению защиты между сканированиями, новая система обнаружила более чем в пять раз больше новых уязвимостей LPE, чем июльский прогон GPT-5.6 Sol.
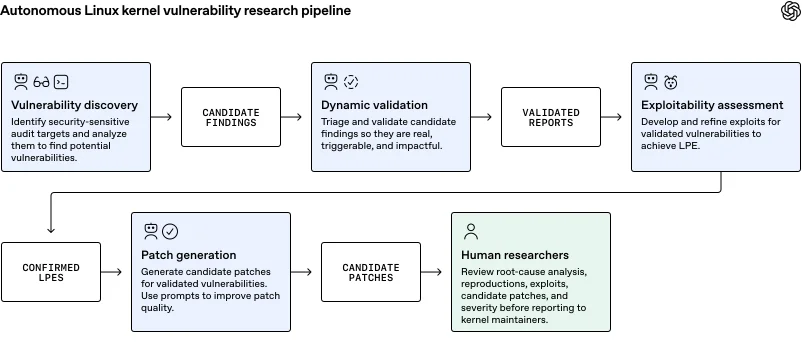
Diagram of the autonomous Linux kernel vulnerability research pipeline: vulnerability discovery produces candidate findings, dynamic validation produces validated reports, exploitability assessment produces confirmed local privilege-escalation exploits, patch generation produces candidate patches, and human researchers review the results before reporting to kernel maintainers.
Детали
Прототип системы проанализировал 2308 кандидатов на наличие уязвимостей. Из них конвейер динамически воспроизвел 1724 уязвимости в изолированной среде. В результате было создано 291 доказательство концепции (PoC) для утечек информации и 948 рабочих эксплойтов LPE для популярного дистрибутива Linux.
Также по темеMicrosoft Research Focus: новые подходы к AI-агентам, прогнозу погоды и биологииЗатраты на API для этого запуска составили 1 213 430 долларов США, что эквивалентно 1279 долларам за один эксплойт LPE. Для сравнения, на соревнованиях по кибербезопасности, таких как Pwn2Own и TyphoonPWN, исторически предлагались вознаграждения от 20 000 до 70 000 долларов за подобные эксплойты. Гипотетическая оценка 948 эксплойтов по этим расценкам составляет от 18,9 до 66,3 млн долларов, что примерно в 16–55 раз превышает стоимость работы конвейера.
В адаптированной среде kernelCTF с уменьшенной поверхностью атаки система получила 25 PoC утечек информации и 21 эксплойт LPE. Затраты на этот этап составили около 32 936 долларов. Если бы эти 21 уязвимости были приняты программой (на момент написания отчета в 2026 году kernelCTF приняла 26 подтвержденных эксплойтов нулевого дня), вознаграждение составило бы около 1,5 млн долларов.
Сам конвейер состоит из пяти этапов:
- Разведка и обнаружение: агенты Scout отфильтровали кодовую базу, выделив 5034 цели для аудита (около 2,8 млн строк кода, или 7% ядра). Это обошлось в 3426 долларов.
- Динамическая валидация: воспроизведение в изолированной среде.
- Оценка эксплуатируемости.
- Генерация патчей.
- Проверка человеком: исследователи изучают анализ первопричины, минимальное доказательство концепции, кандидатный патч и полный эксплойт.
По данным компании, агенты в этом конвейере обнаружили и использовали как минимум 10 новых методов эксплуатации в Linux.
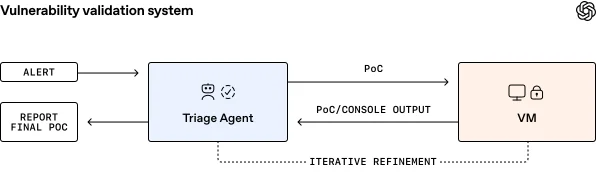
Loop diagram showing a triage agent turning a vulnerability alert into a proof of concept, running it in a virtual machine, and iteratively refining the result from console output.
Анализ
Масштабирование поиска уязвимостей с помощью передовых моделей меняет экономику кибербезопасности. Стоимость обнаружения критической ошибки машинным способом становится на порядки ниже рыночной стоимости традиционных программ вознаграждений (bug bounty).
При этом главным операционным узким местом перестает быть сам поиск. Проблема смещается в сторону приоритизации и проверки: системе удается находить тысячи кандидатов, и ключевой задачей становится определение того, какие из них действительно пересекают границы безопасности и требуют немедленного внимания разработчиков.
Перспектива
OpenAI предполагает, что в ближайшие несколько лет передовые модели смогут находить практически все неизвестные уязвимости в программных проектах. В условиях, когда необнаруженных ошибок не останется, критически важным станет создание программного обеспечения с высокой степенью гарантии надежности.
Для защиты потребуется сместить фокус на обучение моделей написанию безопасного кода по умолчанию, минимизацию поверхности атаки путем удаления лишних функций и формальную верификацию. В краткосрочной и среднесрочной перспективе наличие низкопривилегированной учетной записи в операционной системе без последних патчей следует рассматривать как функциональный эквивалент root-доступа для хорошо обеспеченного ресурсами злоумышленника. Глубокая эшелонированная защита с использованием песочниц (таких как Firecracker и gVisor) останется важным инструментом для ограничения радиуса поражения.
Daybreak Red is now available in AWS GovCloud (US-East) — Cover
Accelerating engineering for the physical world — card
Preparing our next security sprint to harden OpenAI — Cover