Авторизация ИИ-агентов: два подхода к управлению доступом в LangSmith Fleet
Платформа LangSmith Fleet представила два типа авторизации агентов: Ассистенты, использующие данные пользователя, и Claws с фиксированными правами доступа. Это решает проблему безопасности данных.
Агенты становятся все более автономными, и при их внедрении в корпоративную среду возникает фундаментальный вопрос: от чьего имени они действуют? Платформа LangSmith Fleet предложила системный подход к этой проблеме, разделив авторизацию агентов на два типа: ассистенты (Assistants) и автономные единицы (Claws). Это решение отражает взросление индустрии и переход от экспериментальных проектов к безопасным корпоративным внедрениям.
До недавнего времени стандартом считалась модель делегирования (on-behalf-of), когда агент действует от лица конкретного пользователя. Представьте агента для адаптации новых сотрудников, у которого есть доступ к внутренним системам. Если с ним взаимодействует Алиса, агент должен видеть только те документы, которые доступны ей. Он не должен иметь возможности прочитать личные файлы ее коллеги Боба. Для реализации такой схемы системе необходимо точно знать, кто именно отправляет запрос, и подставлять соответствующие учетные данные при обращении к внешним инструментам (API).
Ситуация изменилась с появлением концепции фиксированных учетных записей, популяризированной проектом OpenClaw. В этой модели разработчик создает агента и наделяет его собственными правами доступа. Если такой агент публикуется в открытом канале, все пользователи взаимодействуют с ним через единый набор учетных данных. Это удобно для общих задач, но создает риски: если агент использует личные ключи создателя, он может случайно раскрыть конфиденциальную информацию другим пользователям.
Чтобы удовлетворить обе потребности, LangSmith Fleet внедрил два класса агентов. Первый класс — Ассистенты (Assistants). Они работают по модели делегирования и используют учетные данные конечного пользователя. Второй класс — Claws. Это автономные агенты с собственными фиксированными правами доступа.
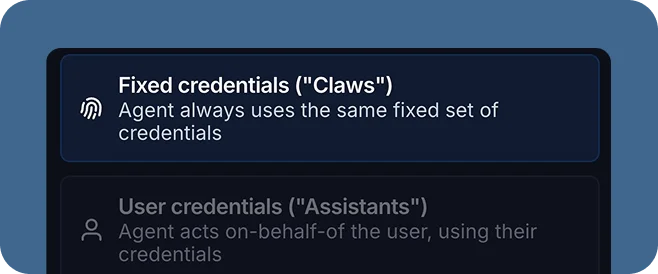
Agent identity
Выбор типа авторизации напрямую влияет на архитектуру интеграций. Например, чтобы Ассистент мог работать в корпоративном мессенджере вроде Slack или Microsoft Teams, системе требуется механизм сопоставления идентификатора пользователя в канале с его профилем в LangSmith. Агенты типа Claws в этом не нуждаются, так как их права не зависят от того, кто к ним обращается.
Для наглядности разработчики приводят несколько сценариев. Агент для адаптации сотрудников реализуется как Ассистент — он использует личные права сотрудника в корпоративных базах знаний. В то же время, агент для анализа конкурентов работает как Claw: ему создают отдельный технический аккаунт, доступный всей команде через специального бота.
Использование фиксированных прав доступа требует повышенного внимания к безопасности. Если агент с широкими полномочиями доступен публично, возникает риск непредсказуемых действий. В таких случаях критически важно внедрять механизм участия человека (human-in-the-loop). Например, почтовый агент может самостоятельно проверять календарь и составлять черновики писем, но отправка сообщения должна происходить только после подтверждения оператором.
Разделение авторизации — это лишь первый шаг к безопасному масштабированию агентов. Следующим логичным этапом станет управление памятью на уровне отдельных пользователей. Сейчас существует риск, что Ассистент может запомнить конфиденциальную информацию из диалога с одним человеком и случайно использовать ее в беседе с другим. Развитие гранулярных прав доступа к памяти позволит создавать по-настоящему изолированных и безопасных ИИ-помощников.
TL;DR
Главное
LangSmith Fleet разделил ИИ-агентов на два типа по методу авторизации: действующие от лица пользователя и имеющие собственные фиксированные права доступа.
Ключевые факты
- /Ассистенты (Assistants) используют учетные данные конечного пользователя для доступа к системам.
- /Агенты Claws используют фиксированный набор учетных данных, единый для всех пользователей.
- /Для безопасной работы автономных агентов требуется внедрение механизма участия человека (human-in-the-loop).
- /Следующим шагом в безопасности агентов станет гранулярное управление памятью для предотвращения утечек контекста.
Инсайт
Сложность создания корпоративных агентов кроется не в самих языковых моделях, а в инфраструктуре управления доступом и изоляции данных между сотрудниками.